Gestion des vulnérabilités : l'IA impose de passer de la guerre du patch à la guerre de mouvement

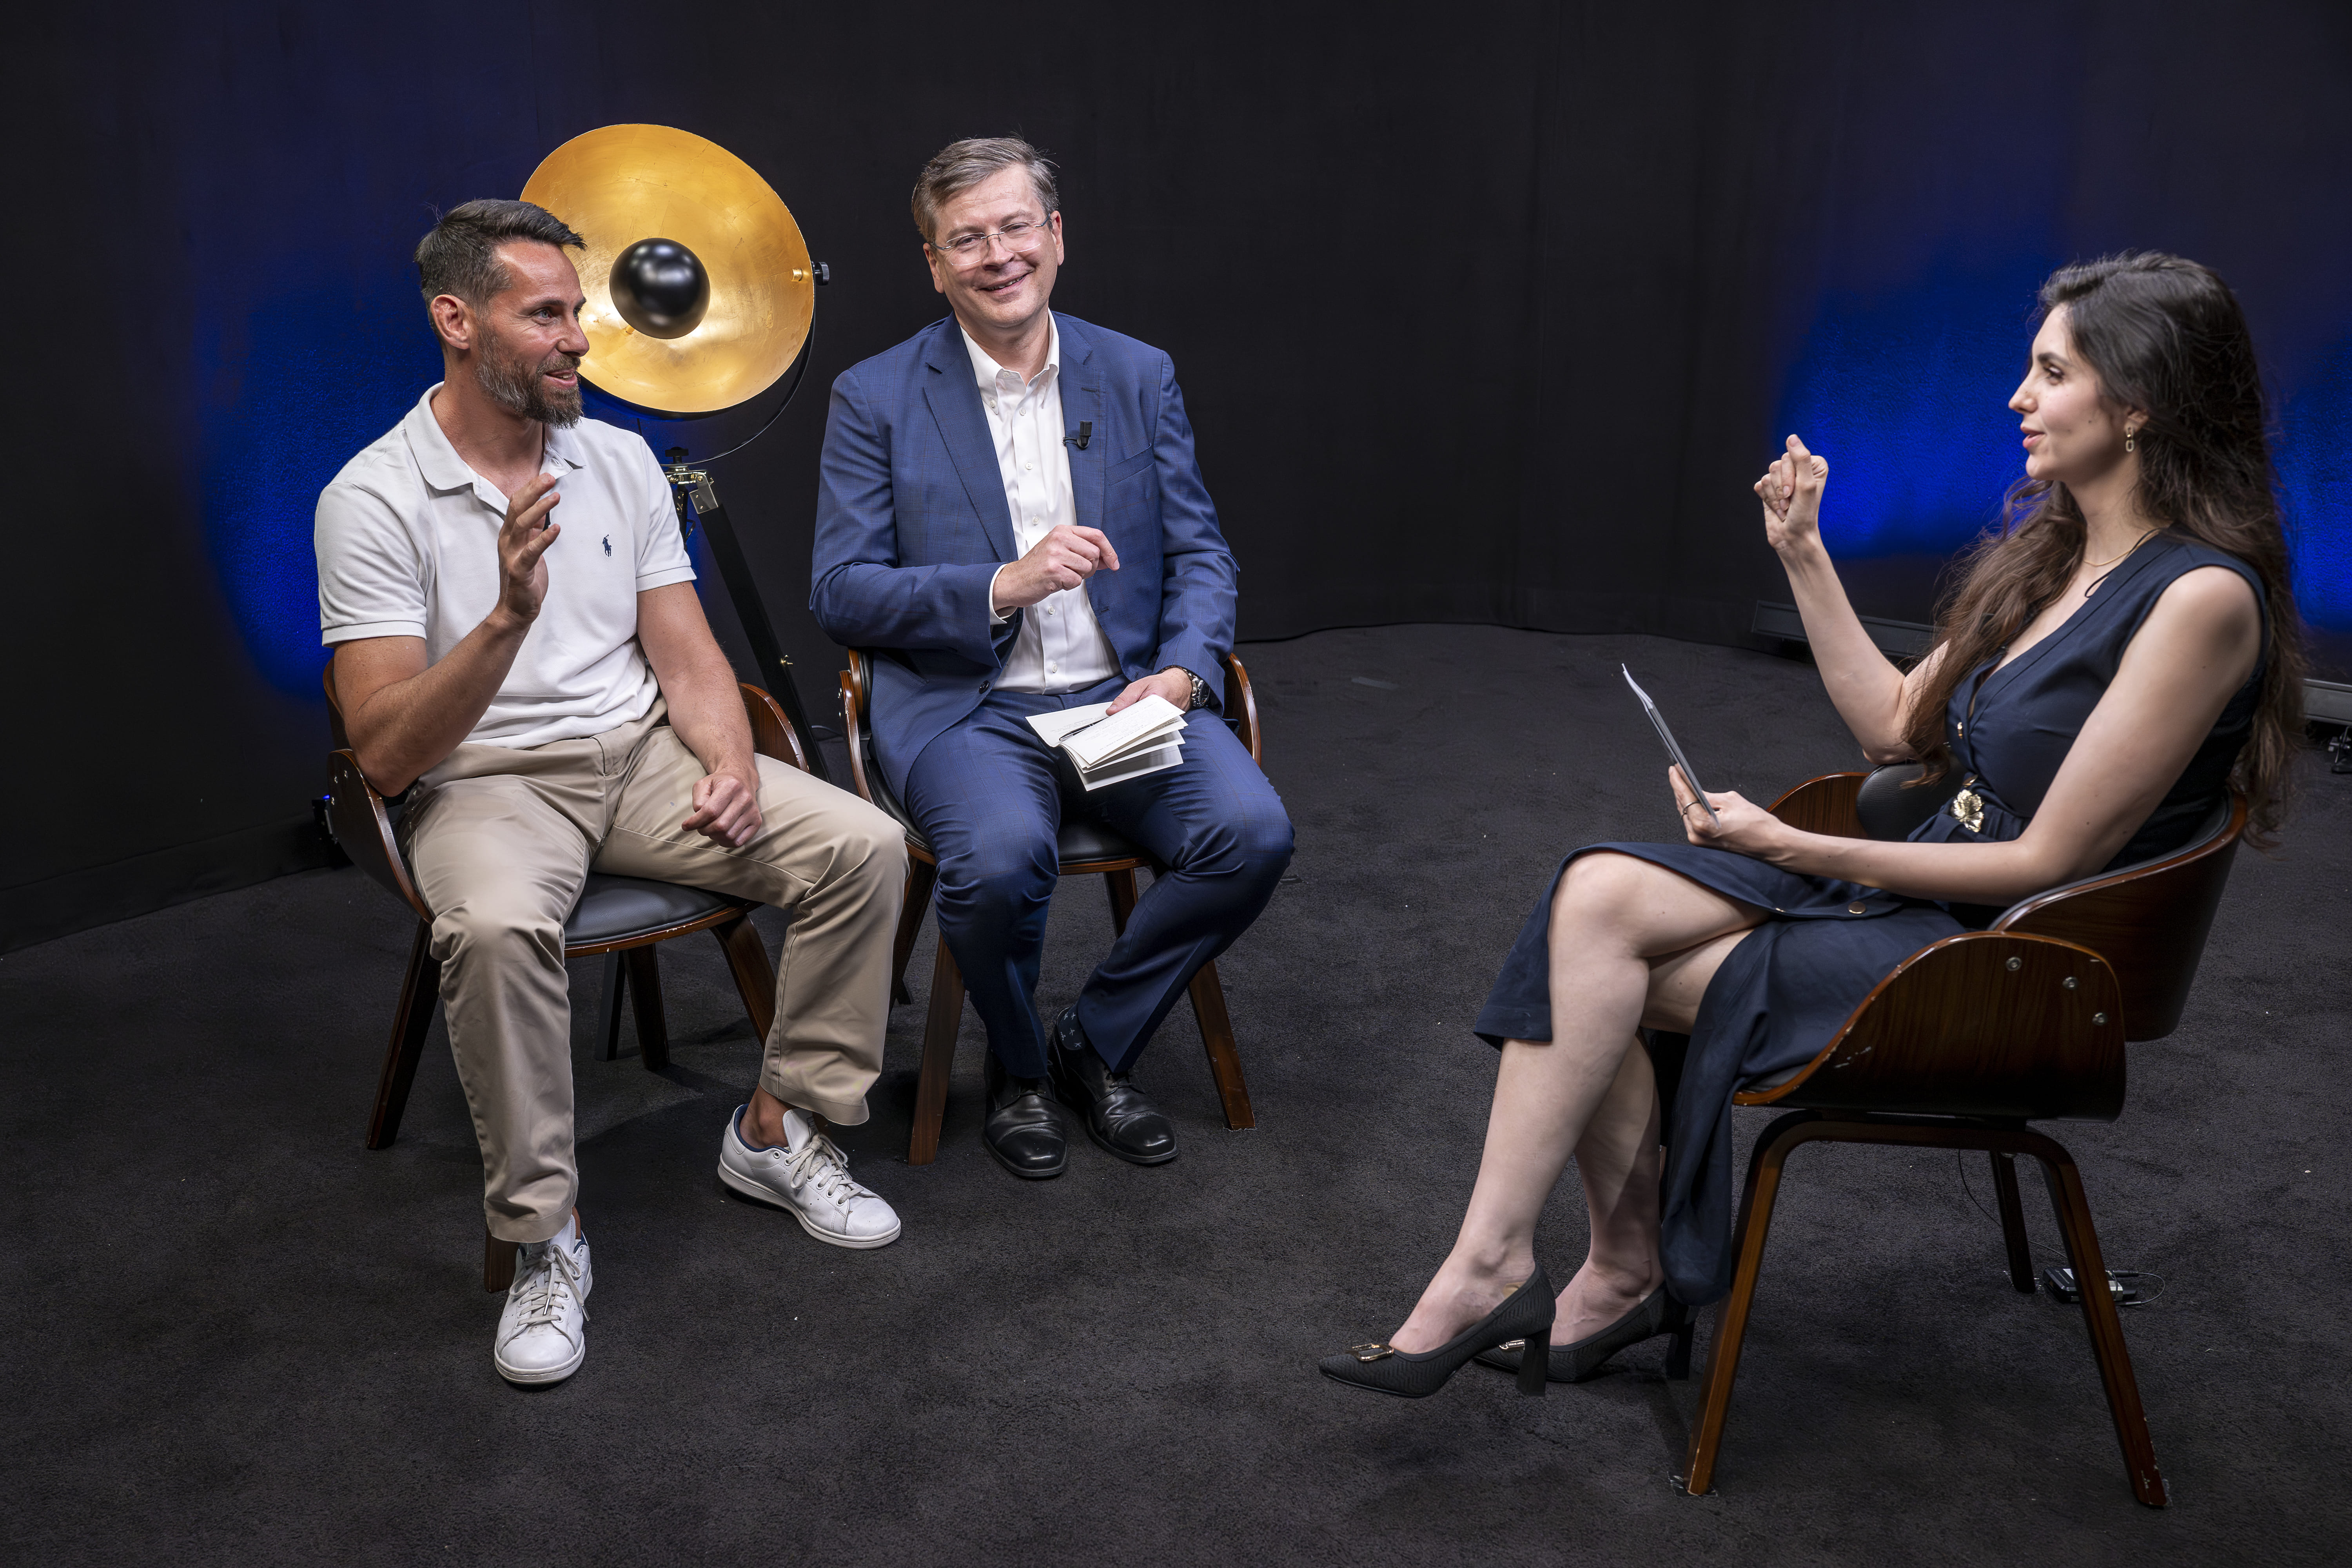
Selon Mandiant, l'exploitation d'une faille intervient désormais en moyenne avant même la publication du correctif (-7 jours). L'IA ne fait pas qu'accélérer les choses : en enchaînant plusieurs vulnérabilités jugées secondaires, elle bouscule aussi la priorisation traditionnelle. Dans L'Angle d'Attaque de RISKINTEL Media, Laurent Besset (I-Tracing) et Vincent Roy (Cisco/Splunk) expliquent pourquoi la gestion des vulnérabilités doit changer de logique, et quelle place garder à l'humain.
Le constat : plus de vulnérabilités, plus vite exploitées
L’utilisation de l’IA dans la cybersécurité ne constitue plus une hypothèse lointaine. Les équipes de sécurité comme les cyberattaquants peuvent désormais s’appuyer sur des modèles capables d’analyser rapidement du code, de repérer des failles et de proposer des corrections. Des projets expérimentaux comme Glasswing ont ainsi montré qu’un modèle agentique pouvait contribuer à identifier des vulnérabilités dans le code source, puis à suggérer des remédiations.
Il faut toutefois distinguer deux phénomènes qui ne présentent pas le même niveau de risque. Le premier concerne la découverte de nouvelles vulnérabilités, notamment les zero-days, comme l’a montré Mythos. Cette activité requiert encore des compétences sophistiquées, un accès au code ou à des environnements suffisamment documentés, ainsi qu’une aptitude à interpréter les résultats produits par le modèle. Comme l’explique Laurent Besset dans l’émission, « la barrière d’entrée reste relativement élevée, donc un attaquant lambda ne va pas forcément être capable de faire ça. » L’attaquant opportuniste n’est donc pas nécessairement en mesure de reproduire le travail d’une équipe spécialisée.
À lire aussi : Acheter n'est plus posséder, de PlayStation à l'IA
La situation est différente lorsqu’une vulnérabilité est déjà détectée et qu’il s’agit de l’exploiter à grande échelle. Dans ce cas, l’IA peut fortement réduire la barrière technique et financière. Elle peut adapter un exploit à différents environnements, générer des variantes et accélérer le passage d’une compromission isolée à une campagne industrielle, comme l’explique Laurent Besset : « Ce qu’on observe via les LLM, c’est une accélération de l’industrialisation des campagnes d’exploitation. » Le véritable changement n’est donc pas seulement le nombre de failles découvertes, mais le rythme auquel elles peuvent devenir opérationnelles.
Le temps disponible pour réagir se réduit en conséquence. Alors que certaines estimations évoquent un délai moyen inférieur à une semaine (rapport M-Trends 2026 de Mandiant), les intervenants rappellent que des cas d’exploitation en moins de 24 heures sont désormais régulièrement observés. Cela illustre une tendance claire : les organisations disposent de moins en moins de temps pour analyser, décider et corriger. Dans ces conditions, la difficulté ne consiste plus seulement à déterminer si une vulnérabilité est dangereuse. Il faut également être capable de le déterminer suffisamment vite.
Quand les vulnérabilités se combinent
Les organisations doivent déjà composer avec un volume considérable de vulnérabilités indépendamment de l’essor de l’IA. Systèmes d’exploitation, composants logiciels, équipements réseau, applications métiers et dépendances open source : une fois ces éléments additionnés, le nombre de faiblesses recensées peut rapidement atteindre des millions. Dans ces conditions, l’objectif ne peut pas être de tout corriger simultanément, mais plutôt d'identifier les vulnérabilités susceptibles de représenter le risque le plus important pour l’organisation.
À lire aussi : Fuites de données : former l'humain, dernier rempart cyber
Cette priorisation repose traditionnellement sur plusieurs critères. Il faut d’abord évaluer la criticité de la vulnérabilité, puis déterminer si le système concerné est exposé et si la faille peut effectivement être exploitée. La question de savoir si un exploit existe déjà ou si la vulnérabilité est activement utilisée vient compléter cette analyse. Ces éléments permettent de distinguer les failles qui exigent une réponse immédiate de celles qui peuvent être traitées plus tard.
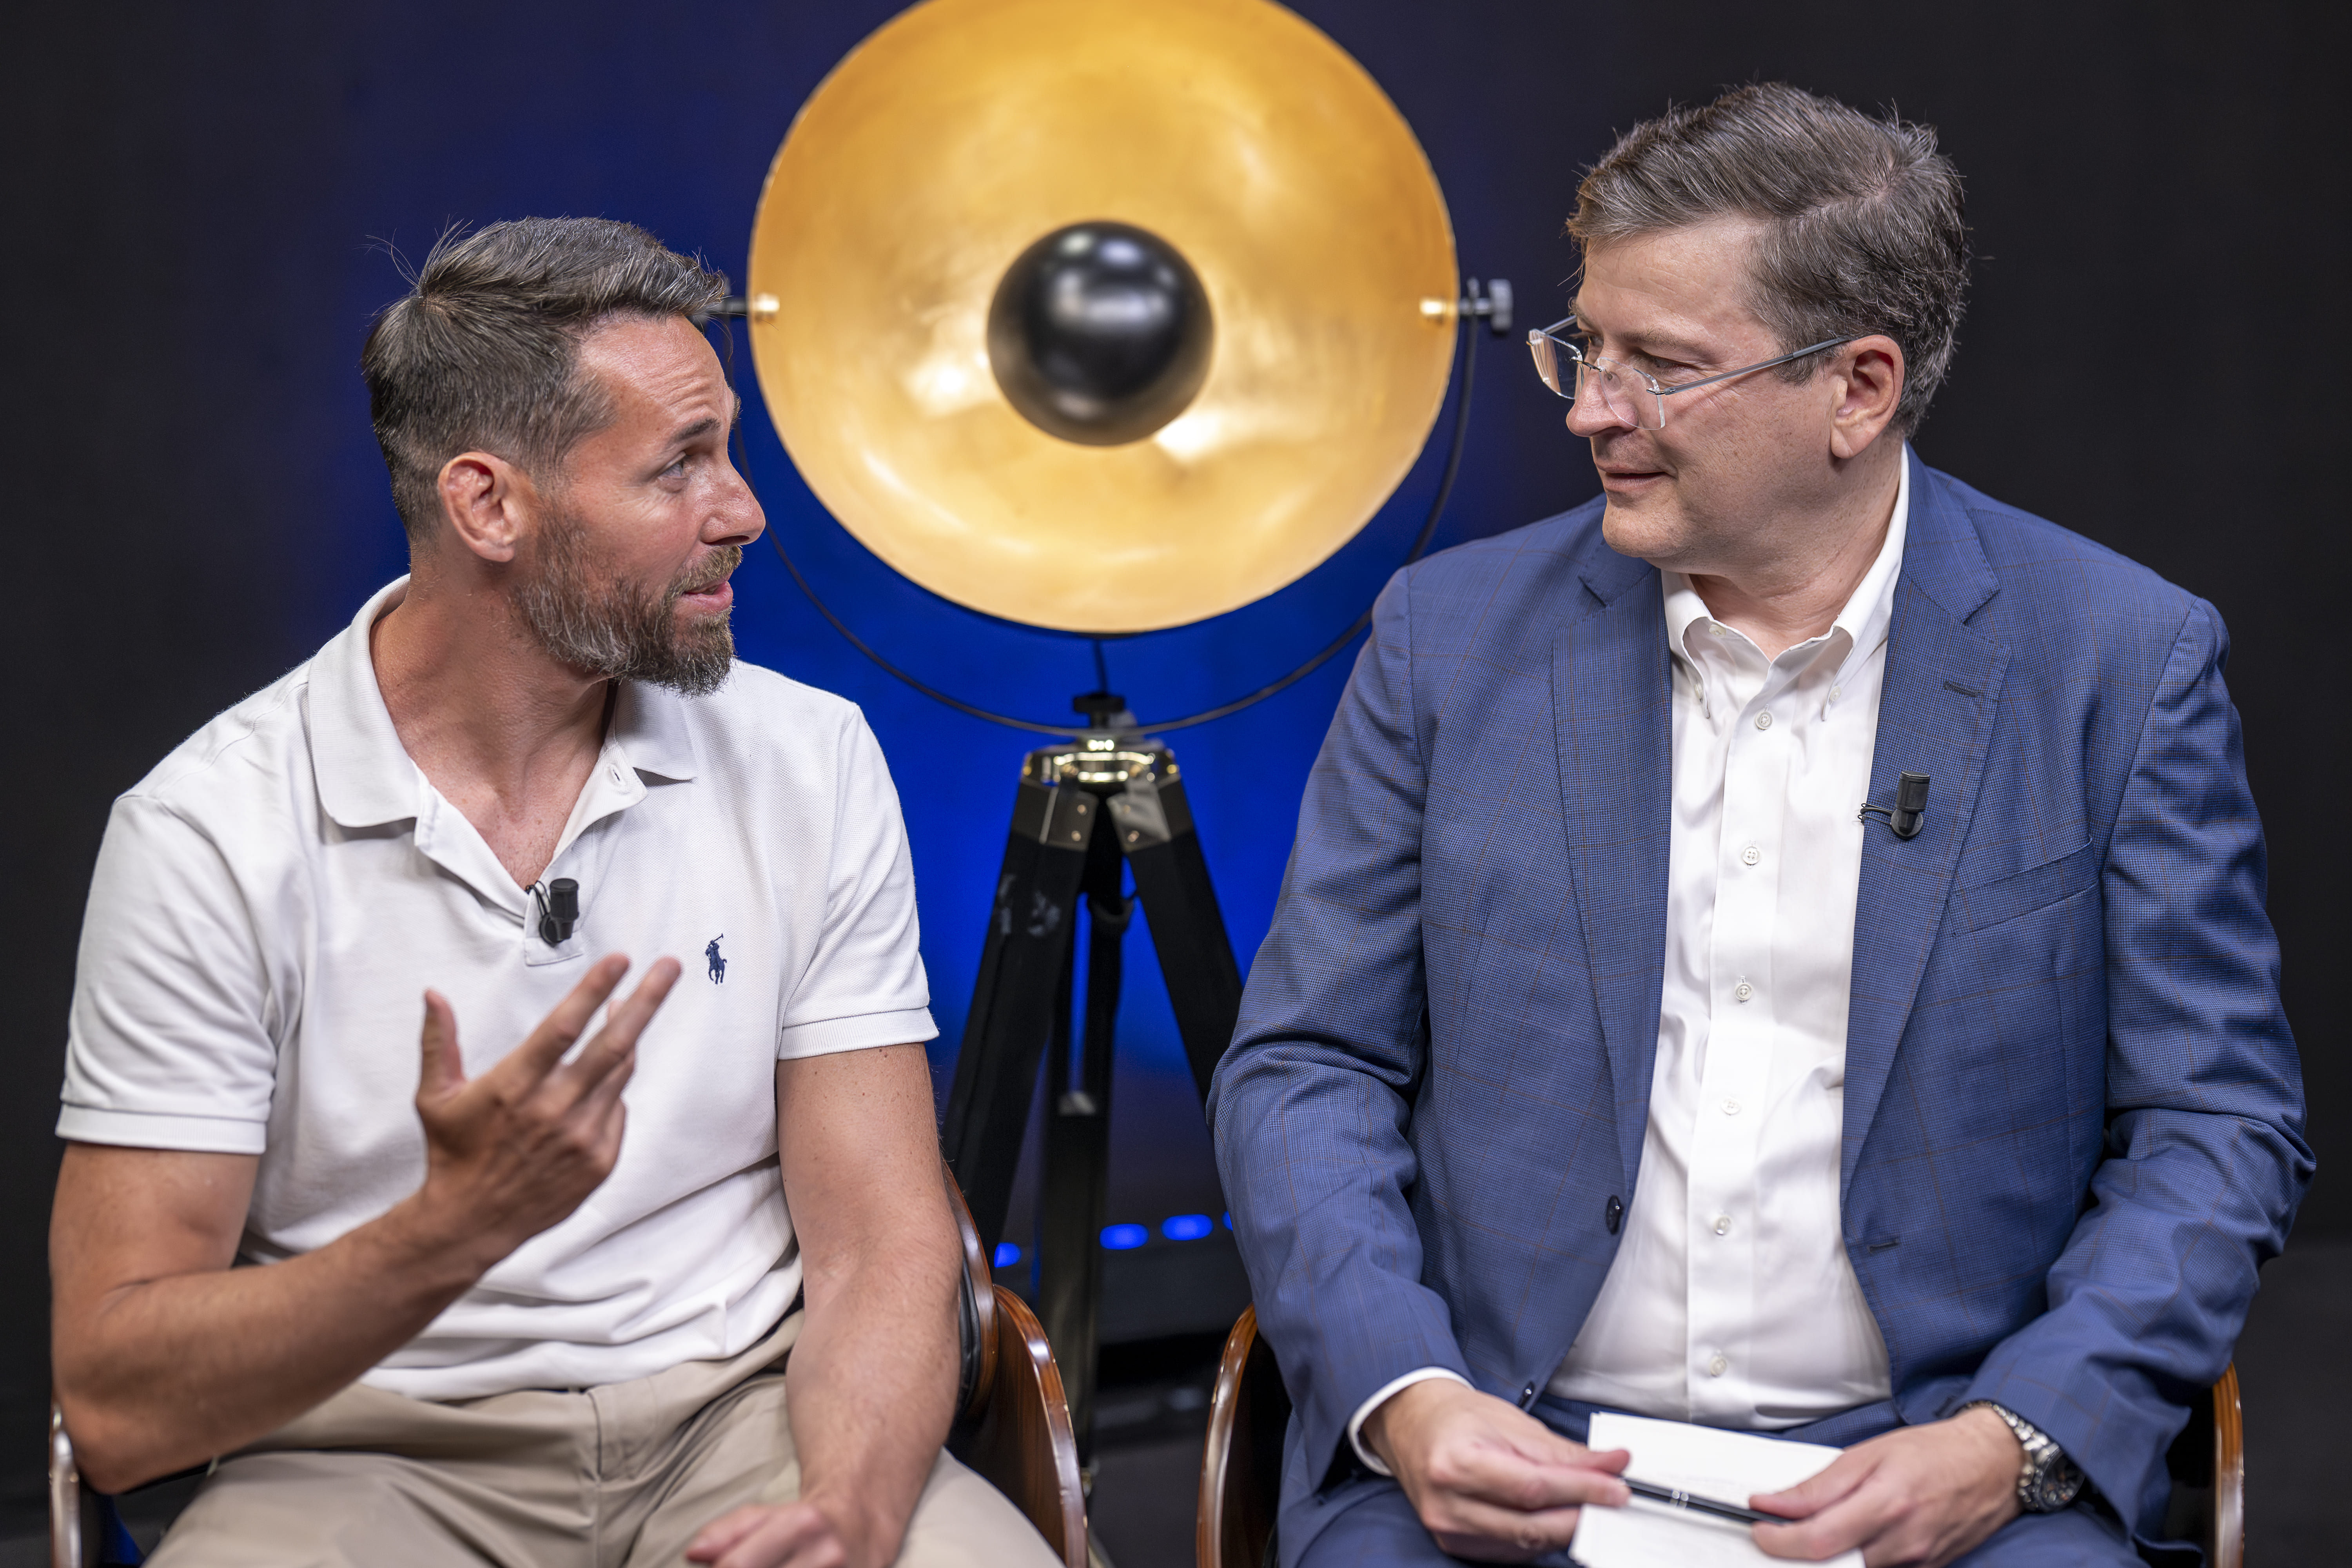
Cependant, l’arrivée de modèles capables de raisonner sur des environnements complexes fragilise cette approche lorsqu’elle se limite à l’analyse de chaque vulnérabilité prise séparément. Comme l’explique Vincent Roy, « la grosse avancée, c’est qu’on est capable de prendre plusieurs vulnérabilités peu ou moyennement critiques, de les mettre bout à bout et de construire une charge d’attaque. » Les faiblesses ne doivent alors plus être évaluées uniquement pour ce qu’elles permettent de faire seules, mais aussi pour la place qu’elles peuvent occuper dans une séquence d’exploitation.
De la guerre du patch à la guerre du mouvement
Identifier les chaînes d’attaque possibles change la manière de prioriser les vulnérabilités. Mais une fois le risque identifié, il faut encore agir avant qu’un attaquant n’en profite. Jusqu’ici, la réponse a largement reposé sur le déploiement de correctifs : repérer les failles les plus urgentes et les corriger aussi vite que possible. C’est cette course permanente entre découverte, exploitation et correction que Vincent Roy appelle la « guerre du patch », et qui existait bien avant l’arrivée d’IA.
À lire aussi : Panne mondiale d'Internet : le scénario est-il crédible ?
Mais si l’IA permet de découvrir davantage de failles et d’en combiner plusieurs dans une même attaque, les patchs risquent d’arriver trop tard pour constituer une réponse suffisante à eux seuls. Il ne s’agit pas de renoncer aux correctifs, mais de ne plus faire reposer toute la défense sur leur arrivée à temps. C’est là qu’intervient le changement de paradigme proposé par Vincent Roy : passer à une « guerre de mouvement » tout en continuant à protéger l’organisation sans supposer que la première ligne de défense tiendra toujours.
Que faire, alors, une fois cette ligne franchie ? Pour les intervenants, la réponse passe par une meilleure visibilité sur les systèmes et les applications, obtenue par la collecte de plus de données, ainsi que par une coordination accrue entre les équipes. La sécurité peut identifier une chaîne de vulnérabilités, mais c’est souvent à l’infrastructure ou à la production de déployer un correctif, d’isoler un système ou de vérifier les conséquences d’interventions. Quand les délais se raccourcissent, ces étapes ne peuvent plus fonctionner en silos.
L’être humain : de l’exécutant au conducteur
Relier la sécurité, l’infrastructure et la production est une chose ; suivre le rythme des attaques en est une autre. Face au volume d’alertes et à la vitesse d’exploitation, les analystes ne peuvent pas examiner chaque signal individuellement avant d’agir. L’IA devient alors un moyen d’accélérer le triage et l’investigation, plutôt qu’une solution destinée à remplacer les équipes. Étant donné que l’automatisation existe déjà dans les SOC, Laurent Besset invite à voir les agents comme « une nouvelle forme d’automatisation et comme un nouvel acteur de notre écosystème de détection et de réponse ».
Il faut encore distinguer les tâches que l’on peut leur confier. Certains agents spécialisés sont en mesure de réaliser une analyse précise avec un niveau de fiabilité jugé suffisant, sous réserve d’un contrôle qualité. D’autres savent rassembler des éléments pertinents, mais ne sont pas encore assez fiables pour formuler seuls un verdict. Dans ces cas-là, explique Laurent Besset, ils peuvent réduire la durée d’analyse, mais la conclusion reste entre les mains de l’analyste. L’agent fait une partie du chemin pendant que l’humain décide de ce que les résultats permettent réellement d’affirmer.
La limite devient plus nette lorsqu’il ne s’agit plus d’analyser, mais d’agir. Vincent Roy pose donc la question en termes de déploiement, de coût et de responsabilité. Comment savoir ce qu’un agent a fait et comment retracer une erreur éventuelle ? Plus l’impact d’une décision est élevé, plus les droits de l’agent doivent être encadrés et la validation humaine doit être présente.
À lire aussi : Cybersécurité : pourquoi la vitesse d'attaque dépasse désormais la capacité de réponse humaine
Cette répartition des rôles valorise le travail humain plutôt que de l’effacer. Libéré d’une partie des tâches répétitives, l’analyste peut consacrer davantage de temps aux situations ambiguës, aux applications métiers et aux décisions exigeant une bonne compréhension du contexte organisationnel. Laurent Besset y voit la possibilité de « déplacer la valeur ajoutée du travail humain de plus en plus haut dans la chaîne de valeur ». L’humain n’est plus chargé d'exécuter chaque étape. Il définit le cadre dans lequel les agents travaillent, vérifie leurs résultats et garde la main sur les arbitrages les plus sensibles.
Corriger reste indispensable, mais attendre qu'un correctif soit disponible, puis déployé, ne suffit plus lorsque l'exploitation peut le devancer. Face à des vulnérabilités qui s'enchaînent, l'enjeu est de gagner en visibilité sur les systèmes et les applications, de raccourcir le chemin entre l'alerte et l'action en décloisonnant sécurité, infrastructure et production, et de confier aux agents des tâches bien délimitées sans perdre le contrôle. Il ne s'agit pas de choisir entre l'humain et la machine : l'IA absorbe la vitesse et le volume, tandis que l'humain garde le jugement, la responsabilité et la décision dans les situations critiques.