Fuites de données : former l'humain, dernier rempart cyber

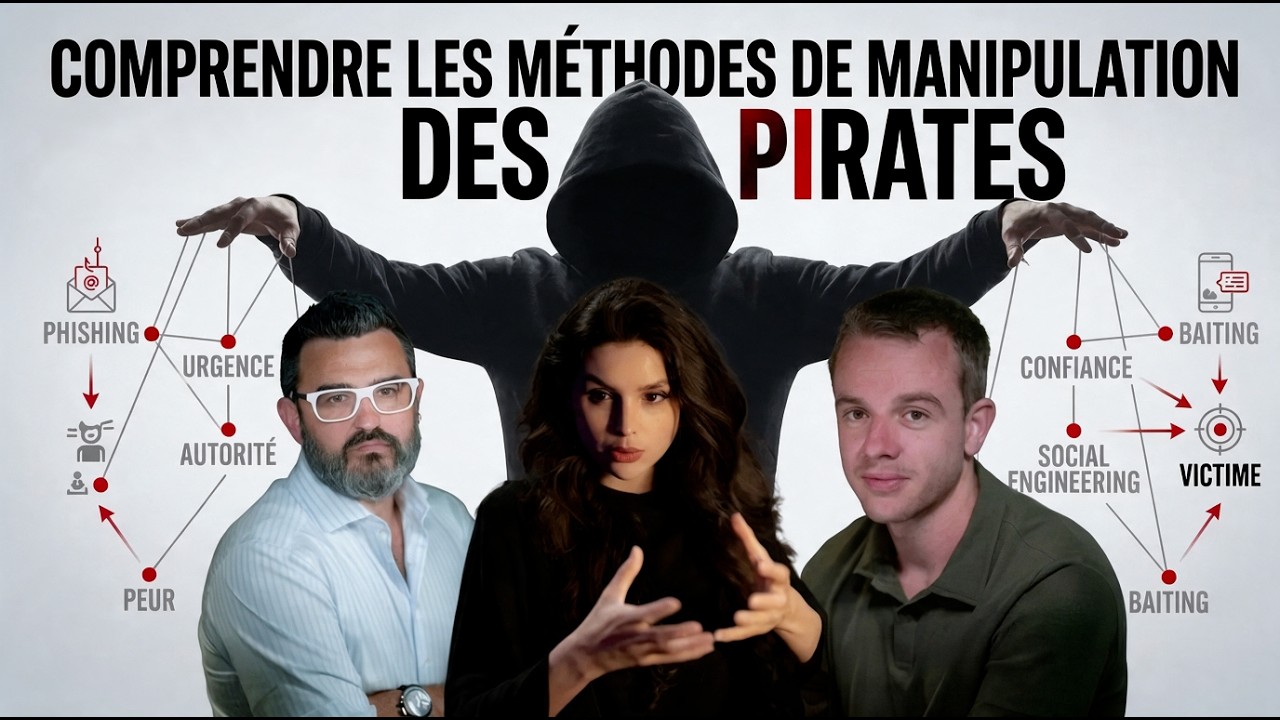
Après une choquante vague de fuites de données touchant la France depuis quelques mois déjà, une question revient sans cesse : pourquoi, malgré des années de sensibilisation, l'humain reste-il le principal point d'entrée des cyber attaques ? Lors d’un Cybertalk de RISKINTEL Media, Arnaud Loubatière, directeur France et Europe du Sud de SoSafe et Steven Carrier, directeur de Bearops ont partagé leurs réflexions sur la sensibilisation des collaborateurs au sein de l'entreprise, et sur un constat qui traverse tout l'échange : plus l'IA devient puissante, plus elle exige de l'humain un réflexe de vigilance renforcé.
Le développement de Mythos par Anthropic au cours de cette année, et sa promesse de pouvoir identifier des vulnérabilités par milliers, a fait l'effet d'un signal d'alarme dans le secteur. Un LLM capable de détecter des failles zero-day dans du code open source, et potentiellement d'en déduire des moyens de les exploiter, a suffi à mettre les équipes de cybersécurité en sueur. Mais au-delà de la prouesse technique, une question plus large se pose : si un outil comme Mythos peut détecter des failles techniques par centaines, peut-il aussi détecter des failles chez l'humain, et donc servir à identifier les points vulnérables des collaborateurs d'une entreprise ?
La véritable nature de l’IA
Comment enseigner les bons réflexes au plus grand nombre pour éviter les fuites de données ? Bien que les modèles LLM impressionnent par leur capacité à générer des contenus toujours plus crédibles, l’IA demeure un outil technique qui est dépourvu de sens commun, qui peut créer des attaques contextualisées mais ne peut pas comprendre l’ampleur réelle de celle-ci. “Ce qui est important de savoir c'est qu'aujourd'hui quand on parle de Claude, Chat GPT, ça reste des modèles LLM qui sont uniquement là pour prédire le prochain token.” indique Steven Carrier “elles ne réfléchissent pas, ne comprennent pas l'impact de ce qu'elles font.”
La vérification humaine reste donc incontournable dans la boucle, c'est elle qui porte un jugement sur ce qui est légitime ou non. « Il faut qu'on s'entraîne toujours à avoir un esprit critique par rapport à ce qui est dit […] L'IA n'a pas de conscience aujourd'hui, elle n'est pas capable de te dire si c'est bien, si c'est mal. » précise Arnaud Loubatière. C'est précisément cette faculté de jugement contextuel qui fait de la formation humaine un élément clé dans la lutte contre les cyberattaques.
À lire aussi : Panne mondiale d'Internet : le scénario est-il crédible ?
Steven Carrier constate que la sensibilisation classique ne suffit plus pour identifier des attaques désormais contextualisées (spear phishing personnalisé, messages calqués sur les habitudes réelles du collaborateur…) Il faut insister sur la sensibilisation à l’aide des mêmes outils employés par les cyber attaquants et en proposer des scénarios de red teaming contextualisées avec ces mêmes informations.
L'IA, arme à double tranchant : accélérer l'attaque pour mieux la devancer
L’avantage réel de l’IA, c’est l’accélération de la découverte et de l’exploitation des vulnérabilités, créant des chemins d’attaque inédits. Mythos et les autres modèles de LLM permettent une découverte de failles à un rythme inédit, délai moyen d'exploitation tombé sous les 7 jours, parfois moins de 24h, selon M-Trends 2026 Report. là où un humain aurait mis bien plus de temps à identifier la même brèche.
“Les résultats ne sont pas compris, ils ne sont pas analysés par l'IA au sens d'une intelligence. Mais l'avantage, c'est qu'en lui envoyant énormément de scénarios d'attaque qui se sont déroulés par le passé, elle est en capacité d'essayer de simuler, d'identifier des chemins d'attaque complémentaires” commente Steven Carrier.
À lire aussi : Cybersécurité : pourquoi la vitesse d'attaque dépasse désormais la capacité de réponse humaine
Pour les attaques dirigées directement contre les collaborateurs d'une entreprise, l'IA peut créer des attaques hyper-personnalisées, en exploitant des données OSINT librement accessibles pour produire un profil contextualisé de la cible. Emails et messages de phishing, deep fakes : la précision de ces attaques augmente à mesure que le volume de données publiques disponibles sur chaque individu s'accroît.
Face à ces nouveaux comportements, les équipes cybersécurité doivent intégrer davantage les mêmes technologies que les cyber attaquants. “C'est utilisé par les attaquants de cette même façon, et ça doit être utilisé par les défenseurs” rappelle Steven Carrier “soit pour la simulation d'attaque, soit pour anticiper ces différents chemins d'attaque avant même qu'ils se produisent.” Cela signifie d’abandonner une approche générale dans la sensibilisation des collaborateurs en profitant d’une approche “miroir” de l’adversaire, en s’appuyant sur les mêmes types de données que celles exploitées et l’usage réel des outils. “utilisons-les pour sensibiliser le bon individu, au bon endroit, au bon moment.” indique Arnaud Loubatière.
Le facteur humain demeure la principale porte d’entrée pour les cyber attaques
Le problème de l’accès de l’IA, en temps réel, à des centaines de points vulnérables exploitables, ce n’est pas l’information en elle-même, mais l'accumulation de ces points faibles. Le signal faible pris isolément ne suffit pas à construire une attaque percutante, « il suffit qu'on soit levé du mauvais pied le matin, et on est peut-être un signal faible ». C’est l’agrégation de ces signaux qui est identifiée et exploitée par les cyber attaquants, souvent avec l’aide de l’IA, et transformée en signal fort.
La psychologie d’un individu, son comportement repérable en ligne, son hygiène numérique : ce sont des signaux identifiables et exploitables pour une attaque ciblée et locale. L’IA vient accélérer ce travail d ' accumulation de signaux faibles pour « construire une attaque […] jusqu'à l'individualiser », selon Arnaud Loubatière.
À lire aussi : VPN : les dangers, les arnaques et les limites de l’anonymat
Un exemple concret de cette mécanique fut la récente fuite de données Revolut du 12 septembre 2026. Revolut a confirmé qu’un tiers non autorisé, utilisant une adresse appartenant au domaine d’une agence gouvernementale, a réussi à obtenir des informations sensibles (passeports, titres de séjour, …). La néo banque, pensant répondre à une demande officielle, a validé ces renseignements d’information et a exposé l’information sensible de leurs clients. Cette opération d'ingénierie sociale révèle que les attaquants n’ont exploité aucune faille technique, mais seulement un ensemble de signaux humains précis, autorité institutionnelle et urgence apparente, pour manipuler un collaborateur à transmettre des informations hautement sensibles.
Face à ces attaques faites sur mesure et sans traces techniques majeures, la réponse ne peut plus reposer dans la formation de l’individu isolé, mais sur l’intelligence collective de l’organisation.
L’importance d’une pédagogie percutante chez les collaborateurs.
Steven Carrier et Arnaud Loubatière insistent tous les deux sur l’importance de créer des espaces de formation qui valorisent la détection des points vulnérables et signaux faibles plutôt que de sanctionner l’erreur. Cette pédagogie doit s’accompagner de mises en situation concrètes, missions de red teaming et simulations d’attaques réelles, contextualisées à chaque collaborateur. Le succès de ces espaces se trouve dans la transformation d’un incident en apprentissage durable chez la personne.
Ils donnent un exemple concret des lettres de mission red team, où la victime croit vérifier (elle appelle un numéro) mais ce numéro appartient en fait à l'attaquant. La victime suit aveuglément l’instruction et le protocole, mais la vérification passe par le même canal que la sollicitation initiale des attaquants, refermant le piège.
À lire aussi : IA générative et données d'entreprise : le nouveau risque
“Il faut utiliser ces moments-là, qui sont des moments difficiles pour les collaborateurs, pour les entreprises, même si ça reste une simulation.” explique Arnaud Loubatière “D'un point de vue cognitif, tu sais très bien que quand tu vas avoir une émotion forte, tu vas retenir l'information.”
La leçon, une vérification n’est efficace que lorsqu'elle passe par un canal réellement indépendant de celui de la sollicitation d’origine. Il ne suffit plus d’apprendre à un collaborateur à se méfier, mais à identifier ce qu’est un canal indépendant et alternative à la voie de sollicitation originale. Ainsi, le seul canal qui reste 100% confiable, c’est le canal physique, contrairement à un email, un SMS et même une voix clonée.
Malgré la sophistication actuelle des attaques renforcées par l’IA, l’humain est irremplaçable dans cette boucle. À la fois une cible à protéger et le seul capable à conscientiser et contextualiser une décision. Les protocoles cybersécurité des entreprises et la formation auprès des collaborateurs doivent désormais évoluer au même rythme que les techniques d’attaques qu’ils cherchent à contrer, et en incluant les mêmes techniques.